

یادداشت از اسماعیل بناییان – کارشناس ارشد آی تی – لرستان، الیگودرز
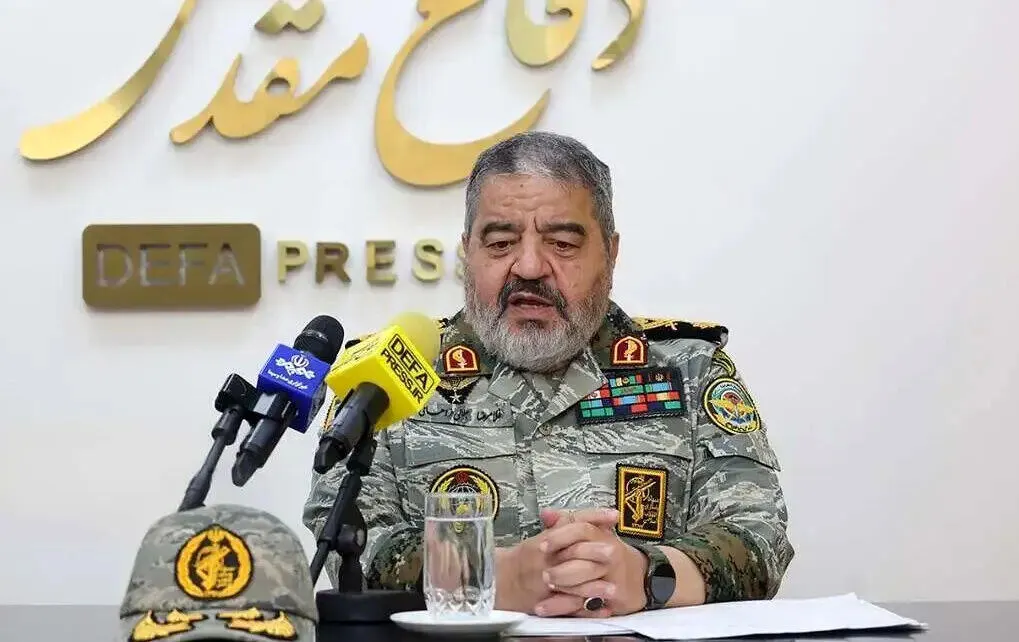
مسئلهای که در پی انتشار اظهارات رئیس سازمان پدافند غیرعامل درباره استفاده از ساعت هوشمند مطرح شده، صرفاً یک اختلافنظر درباره یک وسیله الکترونیکی نیست، این موضوع باید بهعنوان یک هشدار جدی درباره فرهنگ امنیت اطلاعات در میان مسئولان مورد توجه قرار گیرد.
در عصر امروز، تلفن همراه، ساعت هوشمند، تبلت، هدفون بیسیم و حتی برخی تجهیزات پوشیدنی، دیگر صرفاً ابزار رفاهی نیستند.
این تجهیزات میتوانند به شبکههای ارتباطی متصل باشند، دادههای مکانی تولید کنند و اطلاعاتی درباره الگوی رفتوآمد، ارتباطات و محیط پیرامون خود در اختیار سرویسها و سامانههای مختلف قرار دهند. آژانس امنیت ملی آمریکا نیز صراحتاً هشدار داده که دستگاههای دارای قابلیت ارتباط بیسیم، از تلفن همراه تا دستبندهای ردیاب، میتوانند با تولید داده مکانی، اطلاعاتی درباره حضور افراد، جابهجاییها و ارتباط میان افراد و مکانها آشکار کنند.
بنابراین، اصل مسئله این نیست که یک ساعت هوشمند شبیه تلویزیون هوشمند است یا نه؟
سؤال مهمتر این است: آیا حضور یک وسیله متصل و دارای حسگر در جلسه یا محیط حساس، با سطح محرمانگی آن محیط تناسب دارد؟
استانداردهای امنیتی بینالمللی نیز دقیقاً به همین نگرانی توجه کردهاند. مؤسسه ملی استاندارد و فناوری آمریکا (NIST) در راهنمای امنیت تجهیزات همراه و پوشیدنی برای نیروهای امدادی و عمومی، تلفنهای هوشمند، تبلتها و تجهیزات پوشیدنی را در کنار مزایای خود، دارای آسیبپذیریهای امنیتی بالقوه معرفی میکند.
حتی راهنمای CISA، در توصیههای امنیتی خود، نسبت به وجود دستگاههایی مانند تلفن همراه و ساعت هوشمند بهعنوان ابزارهای بالقوه شنود غیرفعال در محیطهای حساس هشدار داده است.
از این منظر، این موضوع برای مسئولان عالیرتبه اهمیت بیشتری پیدا میکند. اطلاعاتی که از یک شهروند عادی به دست میآید با اطلاعاتی که درباره برنامه رفتوآمد، محل حضور، جلسات، ارتباطات و الگوی فعالیت یک مقام مسئول به دست میآید، از نظر امنیتی یکسان نیست.
نکته مهم دیگر، نحوه استدلال درباره «شرایط صلح» یا «شرایط جنگ» است. امنیت اطلاعات نباید وابسته به یک دوگانه ساده جنگ و صلح باشد. حتی در شرایط عادی نیز حفاظت از اطلاعات حساس یک ضرورت دائمی است. ممکن است کشوری در وضعیت جنگ رسمی نباشد، اما تهدیدهای سایبری، اطلاعاتی و جاسوسی همچنان وجود داشته باشند.
از طرف دیگر، خاموش بودن یک وسیله یا استفاده نکردن از برخی قابلیتهای آن نیز الزاماً به معنای از بین رفتن تمام ریسکها نیست. NSA در راهنمای خود درباره دادههای مکانی تأکید کرده که هیچ راهکاری وجود ندارد که بهطور کامل احتمال مکانیابی یک دستگاه را از بین ببرد.
اینجاست که یک مطالبه جدی از نهادهای مسئول شکل میگیرد: آیا برای حضور مسئولان در جلسات حساس، دستورالعمل شفاف و الزامآوری درباره تلفن همراه، ساعت هوشمند، تبلت، هدفون بیسیم و سایر تجهیزات الکترونیکی وجود دارد؟
اگر چنین دستورالعملی وجود دارد، میزان اجرای آن چگونه کنترل میشود؟ اگر وجود ندارد، چرا باید منتظر وقوع یک حادثه امنیتی بمانیم؟
مسئله را نباید شخصی کرد، بحث بر سر یک فرد یا یک ساعت خاص نیست، بحث بر سر یک فرهنگ مدیریتی و امنیتی است.
وقتی جلسهای درباره موضوعات مهم کشور برگزار میشود، اصل احتیاط باید بر اصل راحتی و استفاده از ابزارهای شخصی غلبه کند.
در چنین شرایطی، میتوان از ایجاد محیطهای مشخص و کنترلشده برای جلسات حساس، ممنوعیت ورود تجهیزات شخصی در سطوح خاص محرمانگی، استفاده از تجهیزات ارتباطی مورد تأیید نهادهای امنیتی، آموزش مستمر مسئولان و کارکنان و همچنین بازرسی و نظارت واقعی بر اجرای پروتکلها استفاده کرد.
همچنین NIST نیز بر ضرورت سیاستگذاری، مدیریت متمرکز و کنترل امنیتی تجهیزات همراه در سازمانها تأکید کرده است.
مطالبه افکار عمومی روشن است: اگر امنیت اطلاعات برای کشور اهمیت دارد، این اهمیت باید ابتدا در رفتار مدیران و مسئولان دیده شود. نمیتوان از مردم خواست الزامات امنیتی را جدی بگیرند، اما در سطوح مدیریتی نسبت به حضور تجهیزات هوشمند در محیطهای حساس با تساهل برخورد کرد.
امروز سؤال اصلی این نیست که چرا رییس پدافند غیرعامل ساعت هوشمند دارد؟ سؤال اصلی این است که چه کسی، با چه ضابطهای و بر اساس چه ارزیابی امنیتی تعیین میکند که چه وسیلهای در کدام جلسه مجاز است؟
امنیت ملی جای آزمونوخطا نیست و پیشگیری همیشه کمهزینهتر از جبران یک رخنه اطلاعاتی است.
برای نظر دادن درباره این مطلب و دیگر مطالب ثبت نام کنید یا اگر حساب دارید وارد شوید